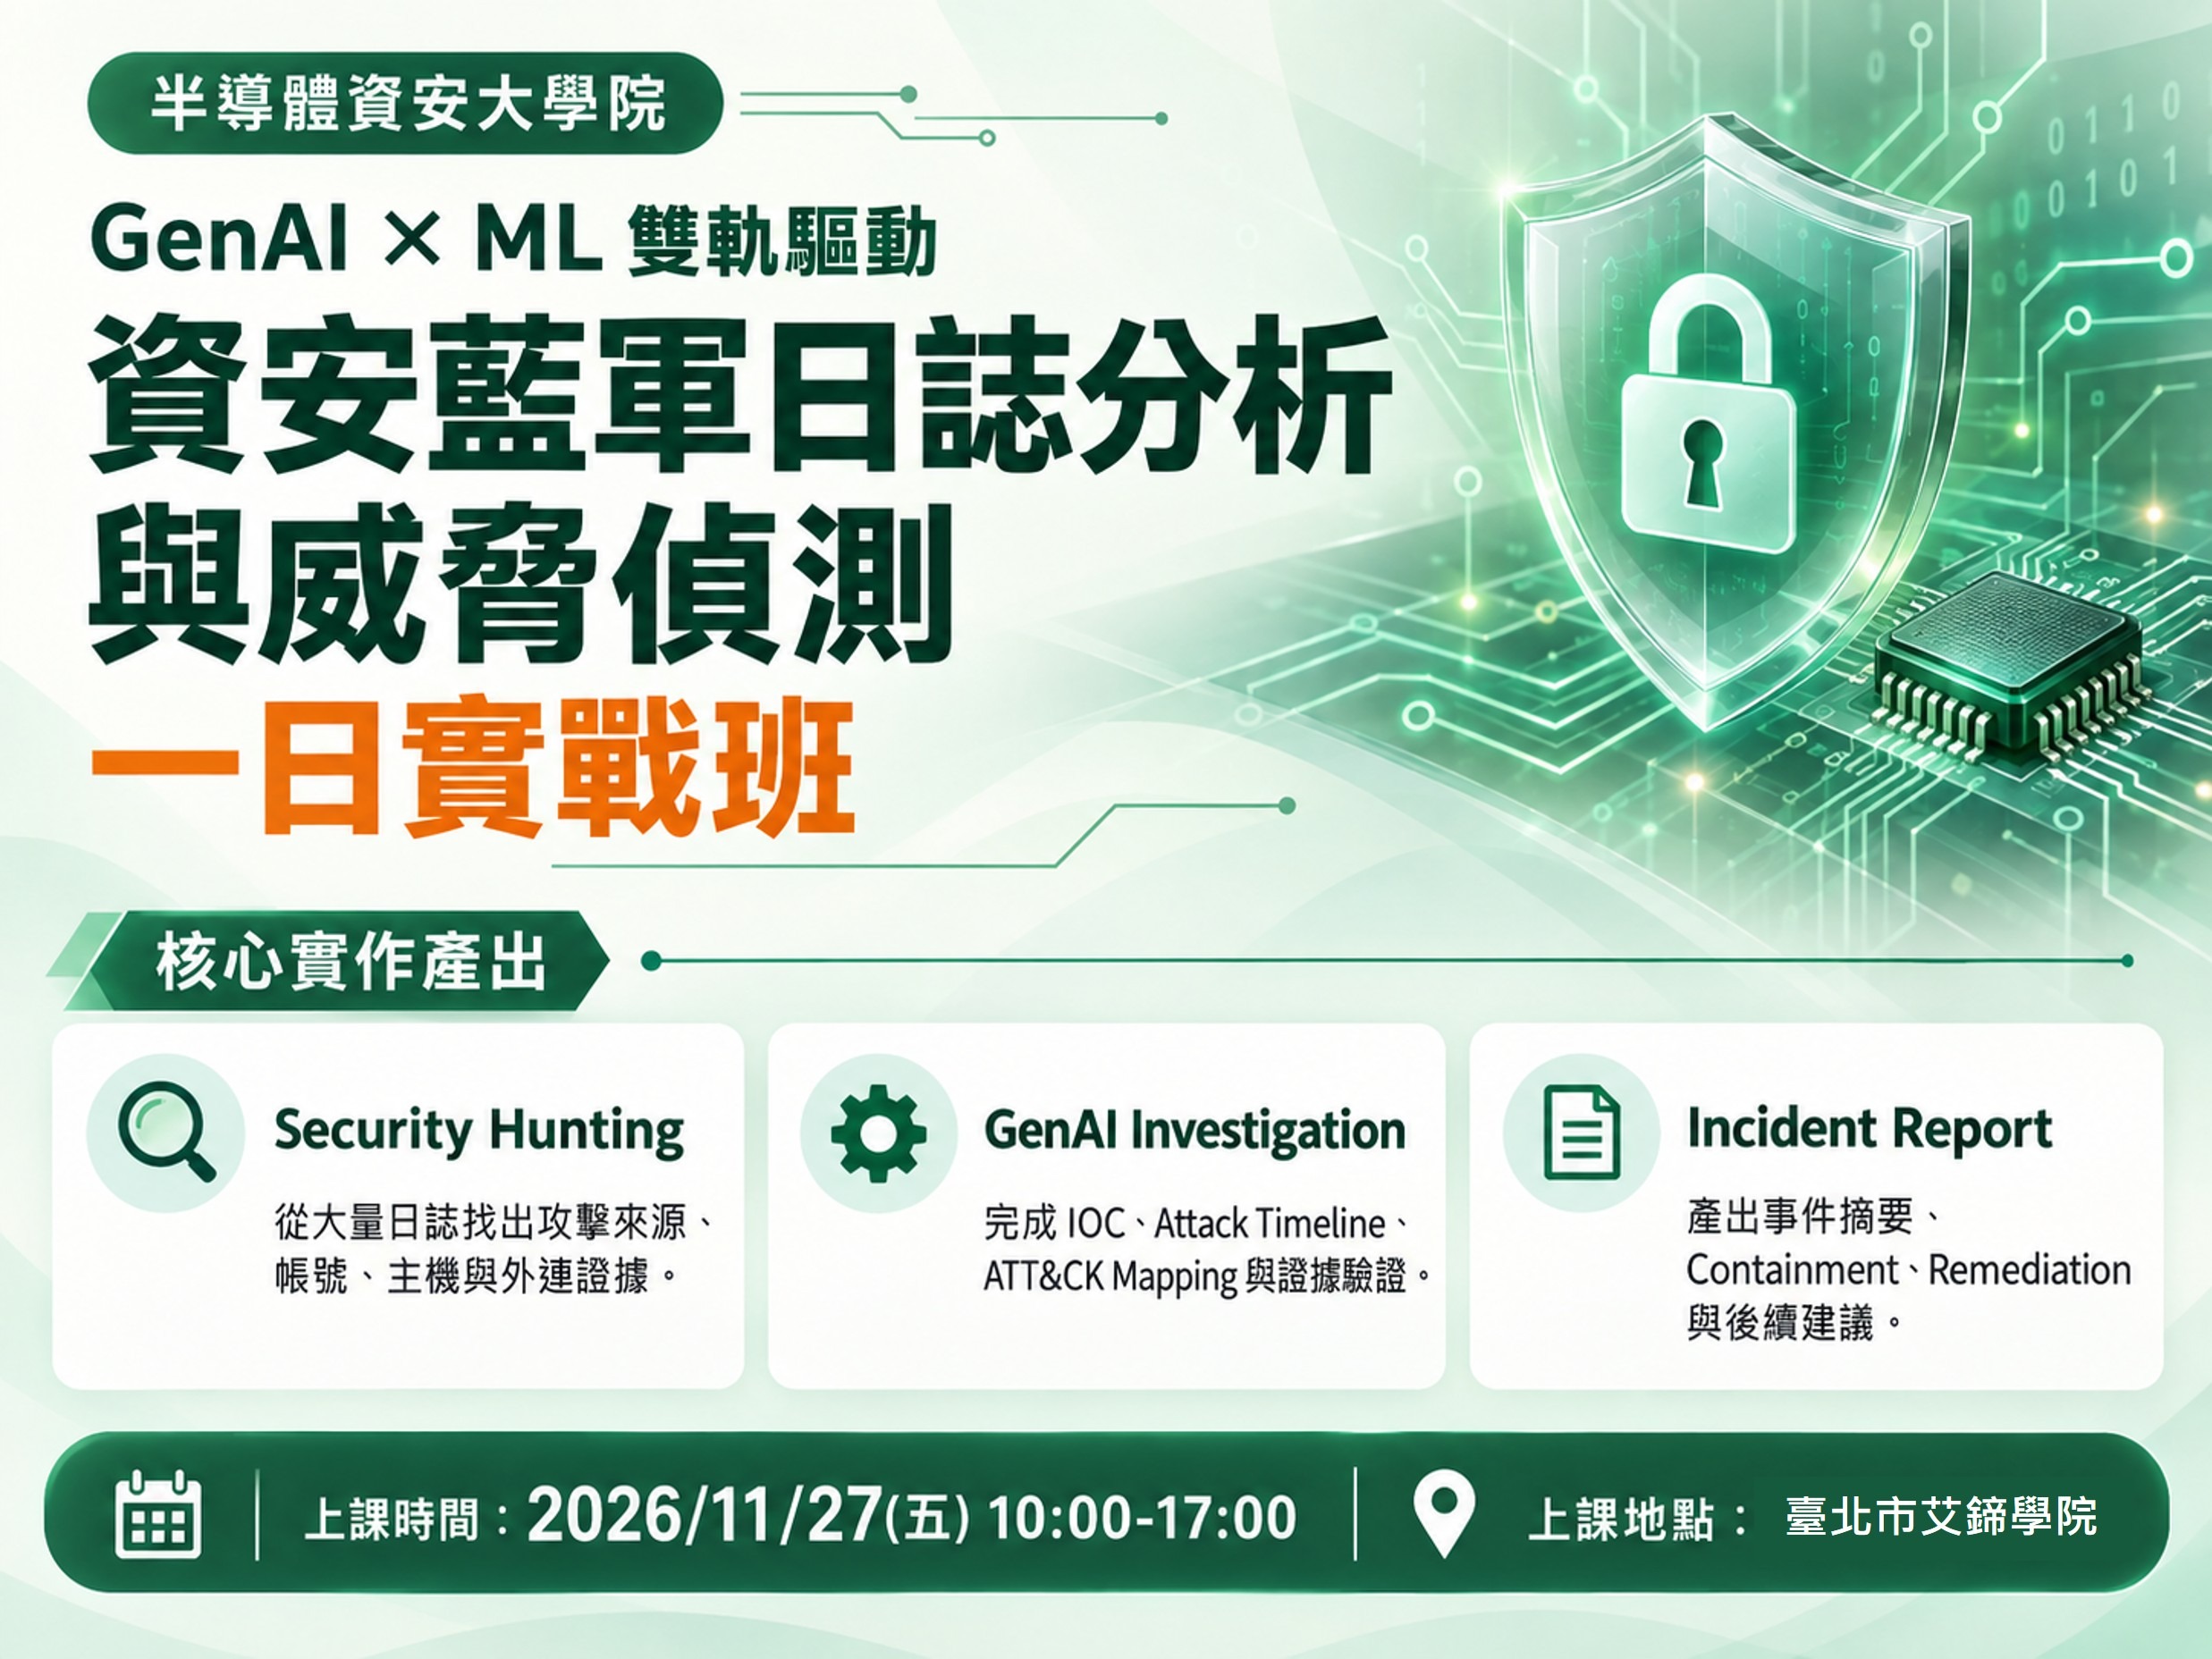
你可能正在面對這些問題
SOC 每天收到大量事件與告警,但分析時間永遠不夠。
傳統 Rule 與 SIEM 可以協助篩選事件,卻仍需要大量人工判讀。
開始導入 ML,卻不知道 Anomaly Score、False Positive 應該如何解讀。
想使用 GenAI 加速 Log 分析,卻擔心:
- AI 會不會產生錯誤判斷?
- 敏感 Security Data 能不能直接丟進模型?
- AI 找出的 IOC 與 ATT&CK Mapping 是否可信?
- GenAI 應該取代 Analyst,還是輔助 Analyst?
真正有效的 AI-assisted SOC,不是只多裝一個 AI 工具。而是要知道:
Security Data → ML Detection → GenAI Investigation → Human Decision
如何各司其職,並串成一套可以真正落地的事件分析流程。
課程目標
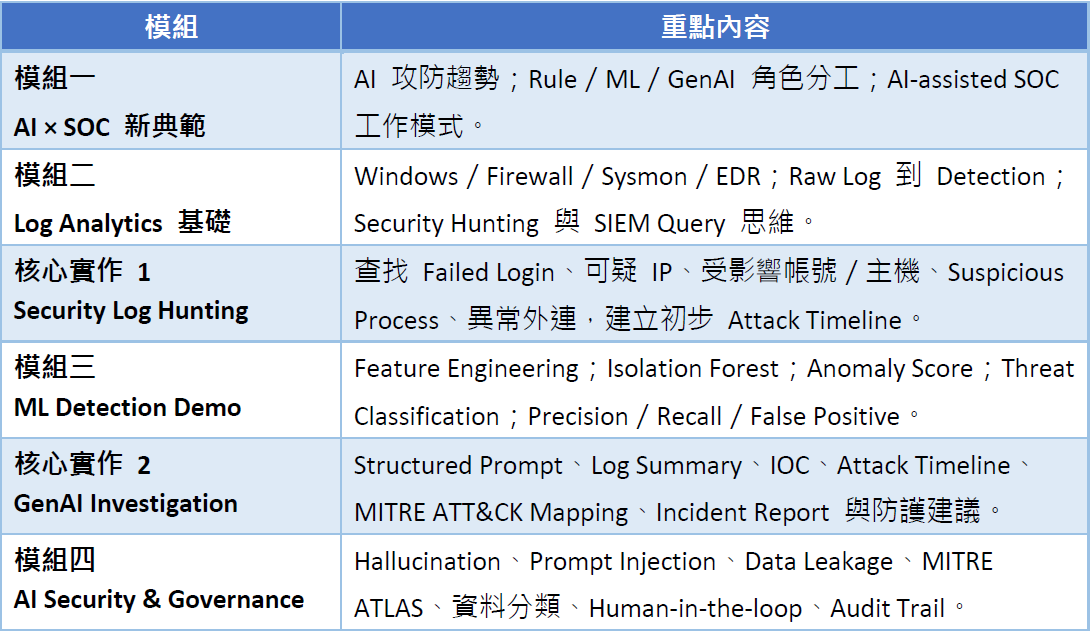
- 理解 Rule/SIEM、ML、GenAI 在 SOC 中的角色分工與適用情境。
- 掌握 Windows、Firewall、Sysmon/EDR 等 Security Log 的分析思路與 Hunting 方法。
- 理解 ML Anomaly Detection、Feature Engineering、Anomaly Score 與 False Positive 等核心概念。
- 使用 GenAI 進行日誌摘要、IOC 擷取、Attack Timeline、MITRE ATT&CK Mapping 與 Incident Report。
- 辨識 Hallucination、Prompt Injection、敏感資料外洩等風險,建立 Human-in-the-loop 與治理觀念。
課程完成後,學員將帶走
✅一套可移植到不同 SIEM/SOC 環境的 AI-assisted Security Analysis 方法。
✅一次完整的 Security Log Hunting 與 GenAI Incident Investigation 經驗。
✅對 ML Detection 的正確定位:用於異常偵測與優先排序,而非取代 SOC Analyst。
✅對 GenAI 輸出驗證與 AI Security Governance 的實務判斷框架。
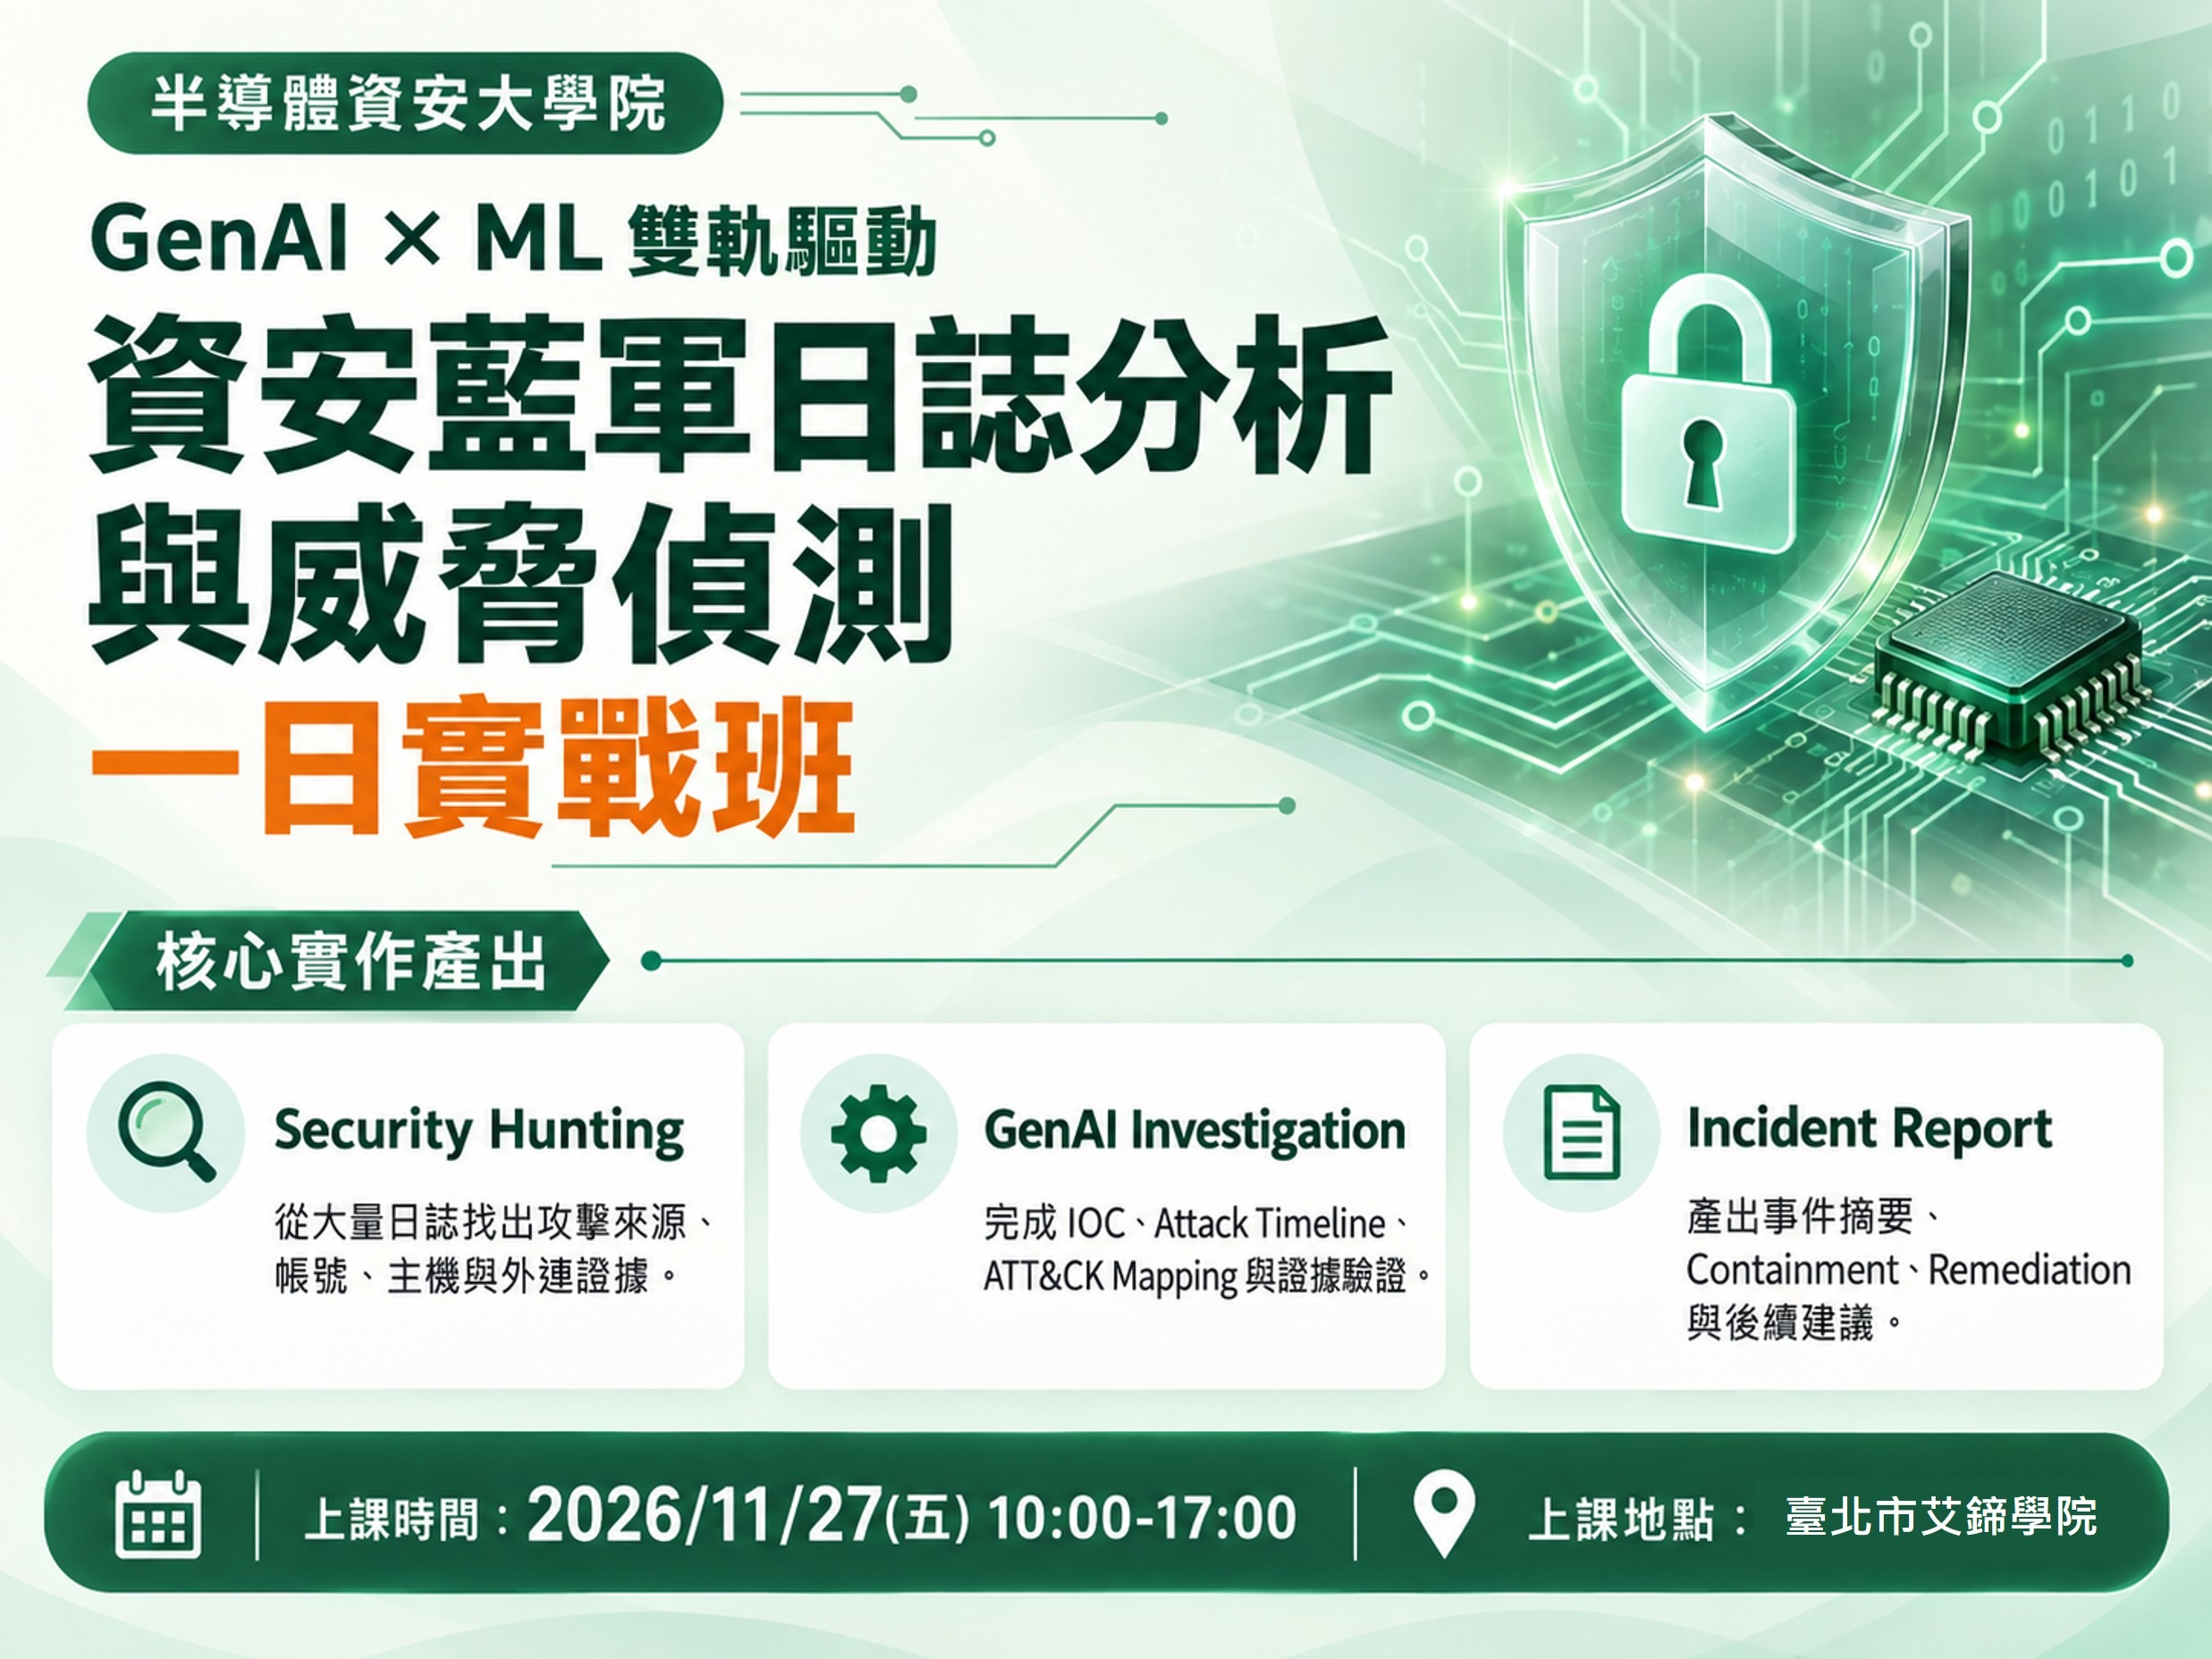
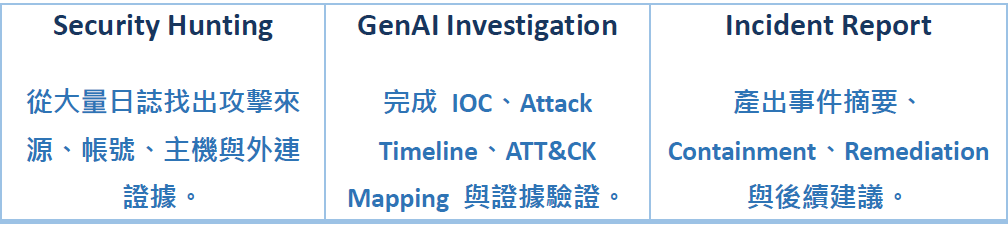
核心實作產出
課程資訊
以完整 SOC Incident Story 串接:Security Log → ML Detection → GenAI Investigation → Human Decision
上課時間: 2026/11/27(五) 10:00-17:00 (共計6小時,午休1小時)
※另有12月場次(課程內容相同):12/18(五)10:00-17:00→報名連結: https://www.niea.org.tw/course/normal/673
上課地點: 臺北市中正區重慶南路一段143號4樓401教室 (艾鍗學院電腦教室)
報名期限: 截至11/20(五)止(若名額額滿將提前截止)
※ 企業包班可專案洽談