・課程說明
從看懂漏洞開始 建立網站安全判斷力
透過原理解析、工具實作與案例分析,為網站安全學習打下基礎。
- 從攻擊者視角,看懂網站弱點
網站能正常運作,安全風險卻可能藏在你沒注意到的地方。從網站資訊蒐集到常見漏洞解析,透過工具實作與真實案例,建立漏洞識別、風險驗證與滲透測試的基礎能力。
- 你知道攻擊者會從哪裡開始嗎
面對一個網站,攻擊者會如何蒐集資訊、尋找隱藏頁面,並判斷可能存在的弱點?SQL Injection、檔案包含與檔案上傳漏洞,又可能對網站造成什麼影響?
這門課從網站應用程式安全基礎出發,帶你理解常見漏洞的成因、攻擊原理與實際利用方式。搭配網站弱點掃描工具、實作練習及案例分析,逐步建立看懂網站風險的能力。
課程目標
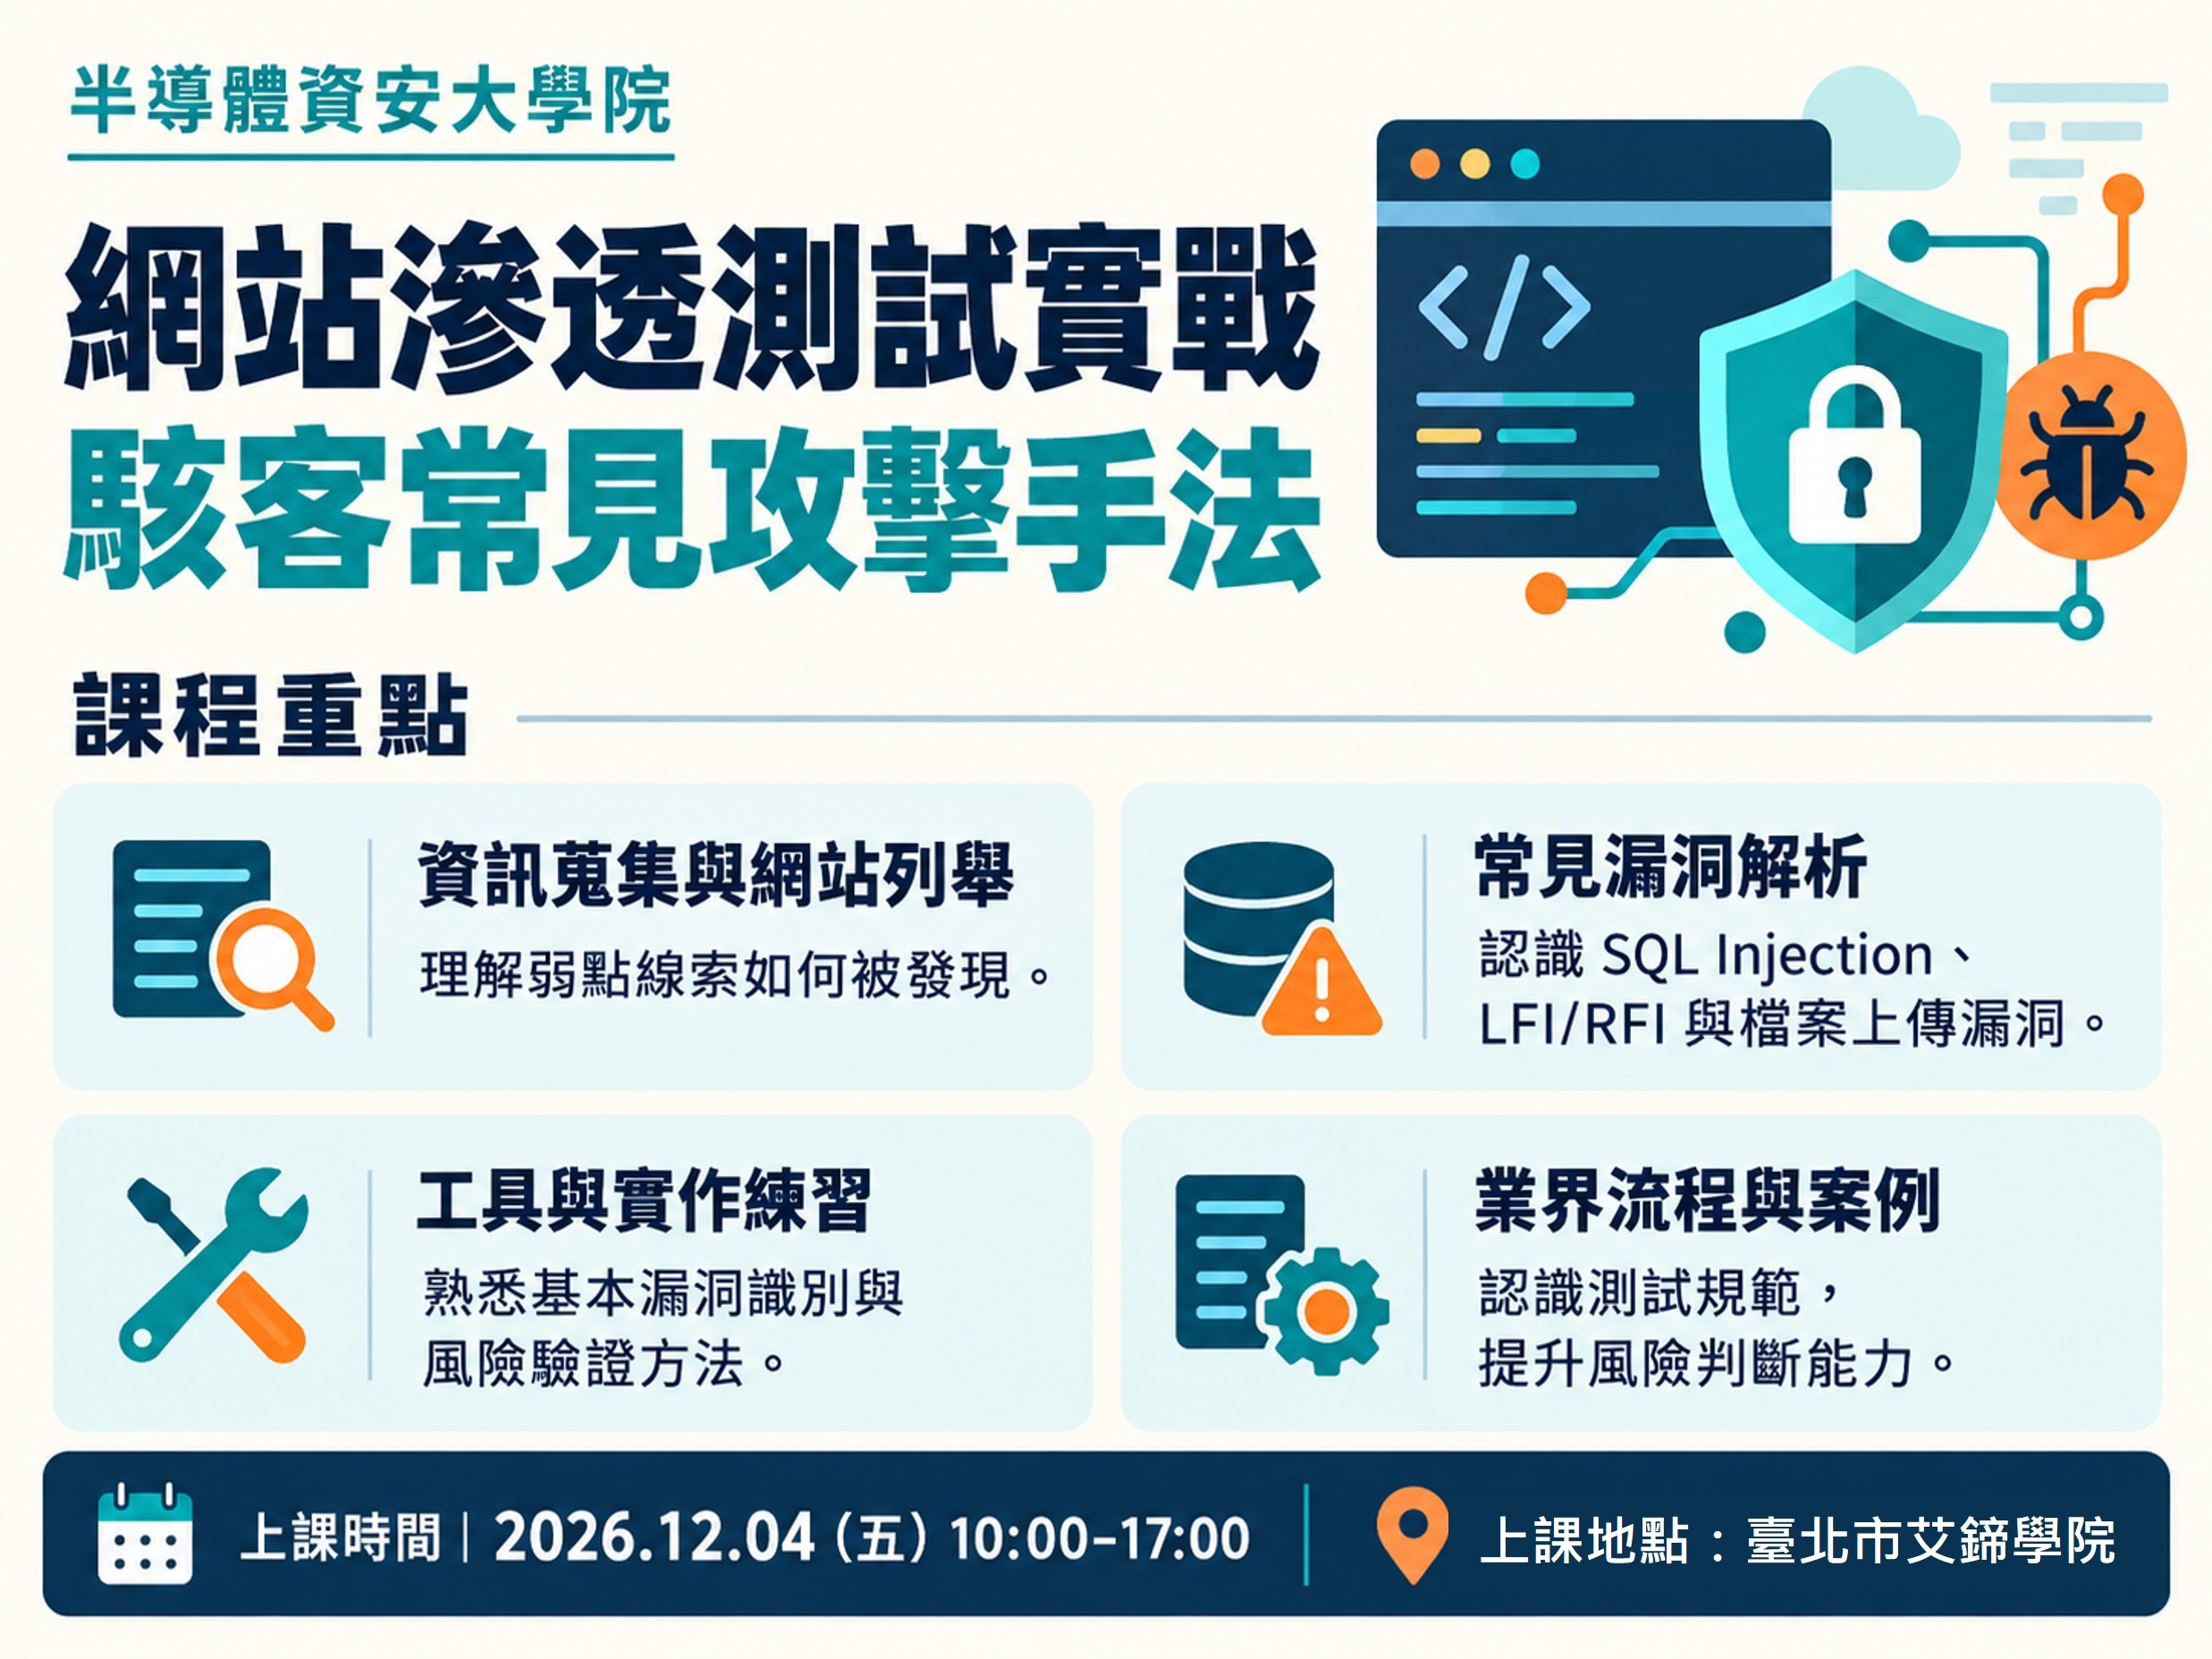
- 從網站列舉掌握資訊蒐集方法,理解如何發現潛在隱藏頁面與弱點線索。
- 認識 SQL Injection、LFI/RFI 與檔案上傳漏洞,理解成因、原理及可能影響。
- 透過弱點掃描工具與實作練習,熟悉基本的漏洞識別與風險驗證方法。
- 認識業界滲透測試流程與規範,從實務案例培養網站安全風險判斷能力。
課程資訊
本課程為網站安全入門實戰課程,主要從攻擊者角度帶領學員認識網站應用程式常見的安全風險與攻擊手法。課程將從網站應用程式安全基礎出發,並透過網站應用程式列舉,協助學員了解攻擊者如何蒐集網站資訊、識別潛在隱藏頁面,進而發現可能存在的安全弱點。
課程將深入介紹 SQL Injection、LFI/RFI 及檔案上傳漏洞等常見網站攻擊技術,說明漏洞成因、攻擊原理、可能造成的安全影響與實際利用方式,並搭配網站弱點掃描工具與實作練習,讓學員熟悉基本的漏洞識別與風險驗證方法。課程亦將介紹業界滲透測試的標準流程、測試規範與實務經驗,透過真實案例分析,協助學員建立網站滲透測試的基礎觀念與實務技能,進一步提升對網站安全風險的理解與判斷能力。
上課時間: 2026/12/4(一) 10:00-17:00 (共計6小時,午休1小時)
上課地點: 臺北市中正區重慶南路一段143號4樓401教室 (艾鍗學院電腦教室)
報名期限: 截至11/30(一)止(若名額額滿將提前截止)
※ 企業包班可專案洽談
備註:
1. 僅接受台灣公司之員工報名
2. 不接受現場報名